Jak sprawdzić, czy Twoja strona została zhakowana: praktyczny przewodnik dla właścicieli firm
Zhakowana strona internetowa to realny problem dla każdej firmy. Objawy infekcji nie zawsze są widoczne na pierwszy rzut oka. Czas reakcji decyduje, czy stracisz ruch, pozycje w Google i zaufanie klientów. W tym artykule przeprowadzę Cię krok po kroku przez najważniejsze sygnały ostrzegawcze. Pokażę, jak sprawdzić czy strona została zhakowana i wskażę narzędzia, które pozwolą na szybką diagnozę. Zwracam uwagę na aspekty techniczne i biznesowe konsekwencje, ponieważ każda godzina zwłoki oznacza konkretne straty.
Najczęstsze symptomy zhakowanej strony: na co zwrócić uwagę?
Wiele objawów infekcji można przeoczyć przy codziennym korzystaniu ze strony. Pomocne jest spojrzenie na problem z trzech różnych perspektyw, by lepiej rozpoznać ryzyko:
| Kto zauważa | Typowe objawy |
|---|---|
| Właściciel / administrator |
|
| Klient / użytkownik |
|
| Google / roboty wyszukiwarki |
|
Objawy pojawiają się selektywnie. Infekcje są „maskowane” i wynikają z warunkowych przekierowań, które aktywują się tylko dla ruchu z Google lub na urządzeniach mobilnych.
Diagnostyka: jak sprawdzić, czy strona została zhakowana?
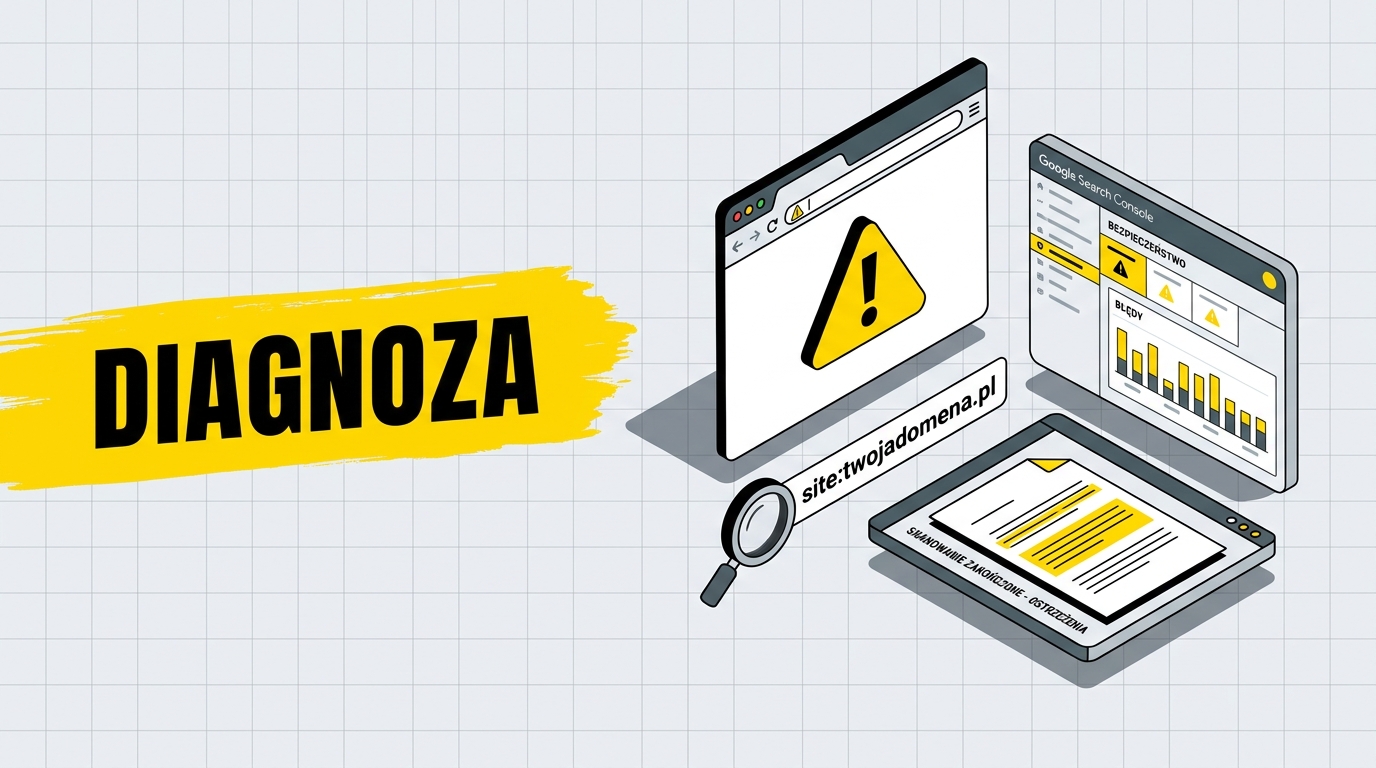
Pewne sygnały łatwo przeoczyć, szczególnie podczas rutynowego odwiedzania własnego serwisu. Większość z poniższych metod sprawdzisz w kilka minut:
- Sprawdź alerty i ostrzeżenia bezpieczeństwa w Google: Zaloguj się do Google Search Console i przejdź do raportu „Problemy dotyczące bezpieczeństwa”. Tam znajdziesz informacje o wykrytym malware, spamie lub phishingu.
- Przetestuj stronę w różnych warunkach: Odwiedź stronę w oknie incognito, na smartfonie oraz na komputerze z różnych przeglądarek. Zwróć uwagę na potencjalne przekierowania czy nietypowe zachowanie.
- Wykonaj wyszukiwanie site:twojadomena.pl: Wpisz frazę site:twojadomena.pl w Google. Przejrzyj wyniki i poszukaj nieznanych adresów podstron, fraz w innych językach, spamowych tytułów oraz opisów.
- Monitoruj nagłe spadki ruchu lub pozycji: Korzystając z Google Analytics lub narzędzi SEO do monitorowania pozycji, reaguj na nieuzasadnione spadki odwiedzin lub miejsc w wynikach wyszukiwania.
- Skorzystaj z darmowych skanerów online: Narzędzia takie jak Sucuri SiteCheck, VirusTotal oraz Google Safe Browsing umożliwiają szybkie wykrycie infekcji i sprawdzenie reputacji domeny.
- Weryfikuj konta i uprawnienia w panelu CMS: Sprawdź, czy pojawił się nowy administrator lub edytor. Zwróć uwagę na dziwne adresy e-mail lub nieaktywnych dotąd użytkowników.
- Analizuj zmiany plików: Porównaj listę modyfikacji w instalacji i szukaj nieznanych plików.php lub.js, zwłaszcza tam, gdzie wcześniej ich nie było.
Google Search Console: Twoje centrum alarmowe
Google Search Console pomaga wykryć zhakowanie strony szybciej niż feedback od klientów czy spadek sprzedaży. Nie ignoruj ostrzeżeń i raportów bezpieczeństwa, pojawiają się zwykle wcześniej niż inne oznaki problemu.
- W sekcji „Problemy dotyczące bezpieczeństwa” zobaczysz adresy zainfekowanych podstron lub plików.
- Google sygnalizuje wykrycie prób phishingu, obecność złośliwego oprogramowania, spam oraz „hacked content”.
- Każde ostrzeżenie wymaga natychmiastowej reakcji, usunięcia przyczyny, zmiany zabezpieczeń oraz zgłoszenia ponownego sprawdzenia strony.
Jak znaleźć sekcję bezpieczeństwa w Search Console?
- Zaloguj się do Google Search Console.
- Wybierz swoją domenę (widok główny, prawy-górny róg).
- Otwórz zakładkę „Bezpieczeństwo i ręczne działania” i wybierz „Problemy dotyczące bezpieczeństwa”.
- Przeanalizuj komunikaty i sprawdź konkretne adresy podstron uznane za zainfekowane.
Weryfikacja nietypowych podstron i przekierowań: komenda site: oraz testy mobilne
Użyj frazy site:twojadomena.pl (podstaw własny adres) w Google, by sprawdzić, które adresy widnieją w indeksie. Zwróć uwagę na podejrzane URL-e:
- Adresy z losowymi znakami, folderami typu /wp-content/themes/suspicious/
- Strony w obcych językach, z nietypowymi tytułami
- Podstrony kierujące do produktów lub usług, których nie oferujesz
Nietypowe przekierowania pojawiają się często. Przetestuj stronę na telefonie, w różnych przeglądarkach oraz po kliknięciu w wynik wyszukiwania (bez ręcznego wpisywania adresu). Ataki typu cloaking mogą objawiać się tylko dla części użytkowników, np. pochodzących z Google lub wyłącznie na urządzeniach mobilnych.
Zgłoszenia o problemach pojawiają się najczęściej po wyświetleniu ostrzeżeń w Google lub przy przekierowaniach na podejrzane strony. Właściciel odwiedzający stronę po zalogowaniu lub z zapisanymi cookies, może przez długi czas nie widzieć zmian.
Darmowe skanery online i monitoring reputacji domeny
Serwisy zewnętrzne pomagają szybko zweryfikować obecność szkodliwego oprogramowania lub problem z reputacją strony. Wynik nie zastępuje audytu, ale pozwala potwierdzić lub wykluczyć popularne rodzaje infekcji. Wybrane narzędzia:
| Narzędzie | Opis | Link |
|---|---|---|
| Sucuri SiteCheck | Szybki test pod kątem malware, blacklista, ostrzeżenia Google. | sitecheck.sucuri.net |
| VirusTotal | Analiza URL i plików pod kątem infekcji przez silniki antywirusowe. | virustotal.com |
| Google Safe Browsing | Weryfikacja statusu strony w systemie ostrzeżeń Google. | Google Transparency Report |
Testuj stronę przy użyciu kilku narzędzi dla szerszego obrazu.
Co zrobić po wykryciu infekcji: usuwanie zagrożenia i przywracanie strony do Google
Po wykryciu śladów infekcji nie zwlekaj z działaniem. Usuwanie “podejrzanego” kodu lub plików nie rozwiązuje problemu, jeśli nie zamkniesz luki powodującej atak. Często pozostają tzw. backdoory lub dodatkowi użytkownicy, co umożliwia ponowny dostęp napastnika.
- Przeprowadź całościową analizę: sprawdź ostatnie zmiany plików, nieautoryzowanych użytkowników, pluginy i motywy pod kątem bezpieczeństwa.
- Zmień wszystkie hasła do CMS, FTP, bazy danych. Usuń obcych użytkowników.
- Zaktualizuj komponenty strony (WordPress, wtyczki, motywy, biblioteki JS/PHP).
- Sprawdź ustawienia serwera i ogranicz dostęp, wyłącz zbędne funkcje, jak edycja plików przez CMS.
- Usuń podejrzane pliki i foldery lub przywróć stronę z czystej kopii zapasowej.
Gdy strona będzie już bezpieczna, zgłoś ją do ponownego sprawdzenia w Search Console (opcja „Prośba o sprawdzenie” w sekcji bezpieczeństwa). Google przywraca witrynę po pozytywnej weryfikacji.
Konsekwencje biznesowe i prawne infekcji
Zhakowana strona wiąże się z poważniejszymi skutkami niż tylko spadek pozycji SEO czy ostrzeżenie w wynikach wyszukiwania. Utrata zaufania klientów i ryzyko naruszenia ochrony danych to realne zagrożenia biznesowe. W szczególności serwisy e-commerce oraz strony obsługujące płatności powinny uwzględnić kwestie bezpieczeństwa w swoim planie działania.
- Spadek sprzedaży (np. niedziałający koszyk czy przekierowane kluczowe podstrony)
- Utrata zaufania klientów (zgłoszenia phishingu, zagrożenie, spam)
- Ryzyko naruszenia ochrony danych osobowych (RODO/GDPR)
- Pogorszenie reputacji wśród partnerów lub branżowych agregatorów
W przypadku strony przetwarzającej dane klientów, a także przy transakcjach online, opłaca się przemyśleć audyt bezpieczeństwa i kontakt ze specjalistą.
Proces krok po kroku
- Otwórz Search Console i sprawdź raport bezpieczeństwa.
- Wyszukaj site:twojadomena.pl i przejrzyj wyniki pod kątem nietypowych podstron, fraz, przekierowań.
- Przetestuj stronę na smartfonie oraz w trybie incognito.
- Sprawdź stronę w skanerze online (Sucuri, VirusTotal).
- Przeanalizuj logi CMS i konta administratorów.
- Wyczyść podejrzane pliki, zamknij lukę, zmień hasła, zaktualizuj oprogramowanie.
- Zgłoś stronę do ponownego sprawdzenia w Google Search Console.
- Obserwuj, czy status oraz ostrzeżenia w Google ulegają zmianie.
Lista kontrolna
- Czy pojawiło się ostrzeżenie w Google, przeglądarce lub e-mailu?
- Czy site:twojadomena.pl pokazuje nieznane lub spamowe adresy, nowe podstrony?
- Czy występują przekierowania (np. tylko na telefonach, tylko po kliknięciu z Google)?
- Czy są nowi użytkownicy w panelu CMS?
- Czy w ostatnim czasie zmieniły się pliki na serwerze?
- Czy wykorzystano skanery malware do sprawdzenia reputacji domeny?
- Czy wdrożono aktualizacje, zmieniono hasła oraz usunięto furtki dostępu?
- Czy strona została zgłoszona do ponownej weryfikacji w Search Console?
Powyższa lista kontrolna pomaga sprawnie zweryfikować bezpieczeństwo strony i szybko zareagować w razie zagrożenia.
Podsumowanie
Odpowiedź na pytanie „jak sprawdzić czy strona została zhakowana” wymaga szerszego spojrzenia na bezpieczeństwo. Typowe symptomy to alerty Google, zmiany w indeksie, nieoczekiwane przekierowania, obce konta użytkowników i pliki. Regularne monitorowanie strony oraz korzystanie z narzędzi Google Search Console pozwala szybciej reagować i ograniczać straty w ruchu oraz sprzedaży.
Samo usunięcie podejrzanego kodu nie wystarcza. Trzeba zamknąć źródło zagrożenia, przywrócić bezpieczeństwo, a następnie ponownie zgłosić stronę do weryfikacji w Google Search Console. Nawet przy ograniczonych zasobach IT te kroki można wykonać samodzielnie. Szybki kontakt ze specjalistą zapewnia dodatkowe wsparcie dla bezpieczeństwa i reputacji firmy.
Potrzebujesz konkretnych wskazówek dotyczących bezpieczeństwa WordPress lub ochrony sklepu internetowego? Zobacz nasze inne artykuły: WordPress, SEO, automatyzacja biznesu. Jeśli interesują Cię usługi IT dla firm, znajdziesz szczegóły oferty na stronie.
Ilustracje w tym artykule zostały wygenerowane przy użyciu narzędzi AI.
Najczęściej zadawane pytania
Skąd wiadomo, że strona została zhakowana?
Główne objawy to przekierowania na obce strony, nowe podstrony, spadek widoczności, ostrzeżenia Google oraz nietypowe pliki lub konta użytkowników w systemie CMS.
Jak sprawdzić problemy bezpieczeństwa w Google Search Console?
Po zalogowaniu wybierz domenę, otwórz zakładkę „Bezpieczeństwo i ręczne działania” i przejdź do sekcji „Problemy dotyczące bezpieczeństwa”. Znajdziesz tam status oraz przykłady zainfekowanych adresów.
Czy infekcja może być widoczna tylko na telefonie lub tylko dla ruchu z Google?
Tak, ataki warunkowe (cloaking) mogą działać tylko dla użytkowników mobilnych lub odwiedzających z wyszukiwarki.
Jak zgłosić stronę do ponownego sprawdzenia po usunięciu infekcji?
Po usunięciu przyczyny i zabezpieczeniu strony, otwórz w Google Search Console sekcję „Problemy dotyczące bezpieczeństwa”, kliknij „Poproś o sprawdzenie” i opisz wykonane działania.
Czy wystarczy usunąć podejrzany kod, aby odzyskać pozycję i bezpieczeństwo?
Nie. Konieczne jest ustalenie i usunięcie źródła problemu, np. wadliwego pluginu czy słabego hasła. Należy także usunąć tylne furtki, zaktualizować oprogramowanie oraz zmienić wszystkie hasła. Potem zgłoś witrynę do ponownej weryfikacji w GSC.